Seguridad convergente, inteligencia artificial y resiliencia ante riesgos directos e indirectos
Por Javier Grifaldo CPP, CICP, DES, DSI, Consultor en seguridad y Gestión de Riesgos
La prevención como prioridad
La concentración de infraestructura digital en Querétaro trae consigo una nueva responsabilidad. Mientras mayor sea la capacidad instalada y más críticos sean los servicios alojados, mayor será el impacto potencial de una interrupción. La pregunta ya no debería ser solamente cómo protegemos un data center, sino cómo anticipamos un incidente antes de que afecte su operación. La seguridad tradicional ha sido fundamentalmente reactiva: detectar, alertar y responder. Los centros de datos requieren evolucionar hacia un modelo preventivo, predictivo, convergente y basado en inteligencia. El objetivo no debe limitarse a evitar una intrusión: debe garantizar la continuidad del servicio incluso cuando alguno de los sistemas de protección falle.
Un nuevo modelo: prevención 360°
Un centro de datos debería protegerse como un ecosistema, no solamente como un inmueble. La prevención debe integrar personas, procesos, tecnología, inteligencia, ciberseguridad, infraestructura y continuidad del negocio. Seguridad física, ciberseguridad, operaciones, facilities, recursos humanos, telecomunicaciones, energía y gestión de crisis deben compartir información y construir una visión común del riesgo. Una credencial usada en horario inusual puede parecer una alerta menor; si coincide con actividad digital atípica e intentos de acceso a áreas restringidas, su significado cambia. Ahí comienza la seguridad convergente.
Inteligencia artificial: de observar a anticipar
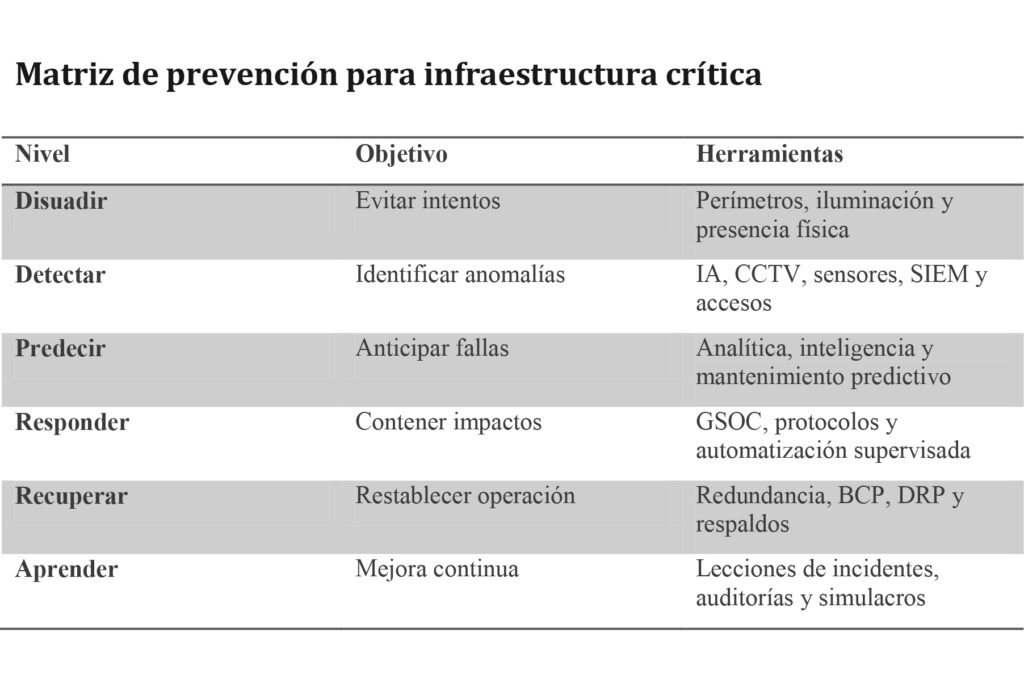
La IA puede multiplicar la capacidad de los centros de operaciones de seguridad al correlacionar eventos de CCTV, controles de acceso, sensores perimetrales, sistemas contra incendio, infraestructura eléctrica, redes, dispositivos IoT y plataformas de ciberseguridad. Puede ayudar a identificar anomalías, permanencias inusuales, accesos fuera de patrón y fallas incipientes. Su función es asistir al profesional, no sustituir su criterio: IA detecta, humano interpreta y protocolo responde. Las decisiones críticas deben mantener supervisión humana, reglas de autorización y trazabilidad.
Analítica predictiva
El siguiente nivel consiste en pasar de “¿qué está ocurriendo?” a “¿qué podría ocurrir?”. El análisis histórico permite identificar tendencias en fallas de equipos, alarmas, accesos, mantenimiento e incidentes de proveedores. Variaciones de temperatura, vibración, consumo energético o funcionamiento de UPS pueden anticipar averías. Prevenir una falla operacional puede ser tan importante como detener a un intruso.
Riesgos directos
Son los que afectan inmediatamente instalaciones, sistemas, personas o información: intrusión física, ciberataques y ransomware, denegación de servicio, sabotaje, amenazas internas, ingeniería social, robo de credenciales, manipulación de hardware, incendio, sobrecalentamiento, fallas eléctricas internas, errores humanos, compromiso de sistemas de control y ataques híbridos físico-digitales.
Riesgos indirectos: fuera del perímetro
Una instalación puede tener controles excelentes y sufrir por un incidente a kilómetros de distancia. Entre las amenazas están interrupciones de energía, afectaciones a subestaciones y rutas de fibra, fallas de telecomunicaciones, escasez de combustible, restricciones de agua donde sea necesaria, problemas de proveedores, accidentes, fenómenos meteorológicos, bloqueos, interrupciones logísticas y fallas de terceros. También deben evaluarse crisis geopolíticas, vulnerabilidades globales de software y ataques a infraestructura crítica. La protección debe cubrir las dependencias externas.
La energía como superficie de riesgo
La seguridad puede comenzar mucho antes de la caseta. Subestaciones, líneas eléctricas, fibra y proveedores pueden ser puntos únicos de falla. Es indispensable analizar dependencias y probar redundancias N+1, 2N o 2N+1 según la arquitectura. No basta preguntar si existe respaldo; debe evaluarse qué sucede cuando fallan simultáneamente el sistema principal y parte de su respaldo.
Los riesgos de la propia IA
Los modelos de IA también pueden sufrir manipulación, datos contaminados, falsos positivos, ataques adversariales, automatizaciones mal configuradas o dependencia excesiva. Debe existir gobernanza, supervisión, validación independiente y capacidad de intervención humana. Ninguna función crítica debería quedar supeditada a un único sistema automatizado sin recuperación alternativa.
Deepfakes e ingeniería social
Una voz que imita a un directivo, una videollamada falsificada o documentación aparentemente legítima pueden buscar autorizaciones extraordinarias. Imagen y voz ya no deben ser pruebas suficientes de identidad. Los procesos críticos requieren verificación fuera de banda, doble autorización, autenticación multifactor y procedimientos estrictos para excepciones.
Drones y amenazas externas
Los drones pueden apoyar inspecciones térmicas y perimetrales, pero también servir para vigilancia no autorizada y reconocimiento. La prevención exige detección, evaluación, escalamiento y coordinación con autoridades; cualquier mitigación activa debe ajustarse a la legislación aplicable.
Robots y seguridad autónoma
Los robots terrestres pueden complementar rondines mediante cámaras térmicas, sensores y recorridos repetitivos. Sin embargo, si fallan la comunicación, los sensores o el software, debe mantenerse la capacidad humana de respuesta. Resiliencia significa continuar operando cuando una tecnología deja de funcionar.
El SOC y el GSOC del futuro
Un Global Security Operations Center puede integrar eventos de videovigilancia, acceso, alarmas, clima, amenazas e infraestructura crítica. El SOC de ciberseguridad observa redes, identidades y sistemas digitales. Su coordinación permite detectar ataques híbridos y construir una visión común de incidentes, responsables y tiempos de respuesta.
Simular antes de que ocurra
Una organización resiliente prueba sus planes con ejercicios de mesa y simulacros controlados: apagón prolongado, pérdida de telecomunicaciones, intrusión y ciberataque simultáneo; incendio, indisponibilidad de personal clave, pérdida de fibra o compromiso de credenciales. Un plan documentado no equivale a un plan ejecutable.
El factor humano y la capacitación
La tecnología no sustituye el criterio humano. El personal debe capacitarse en ingeniería social, ciberseguridad básica, confidencialidad, anomalías, crisis, primeros auxilios, incendios, amenazas internas y continuidad. El guardia tradicional debe evolucionar hacia un especialista de seguridad de infraestructura crítica.
La prevención comienza fuera del centro de datos
Si Querétaro continúa concentrando infraestructura digital, será necesario desarrollar una visión territorial que abarque corredores de fibra, infraestructura eléctrica, accesos, servicios de emergencia, agua, proveedores y coordinación público-privada. Se trata de proteger el ecosistema y no sólo el edificio.
Conclusión: anticipar será más importante que reaccionar
La seguridad del futuro tendrá que anticiparse. La tecnología detectará más; la IA correlacionará más; la analítica permitirá prever mejor. Pero la estrategia, la ética y la responsabilidad continuarán dependiendo de las personas. El reto para Querétaro no es únicamente construir más centros de datos, sino crear un ecosistema capaz de prevenir, resistir, responder y recuperarse ante amenazas físicas, digitales, ambientales y humanas. El centro de datos más seguro no será el que tenga más cámaras, guardias o tecnología, sino el que pueda reconocer amenazas, resistir incidentes y seguir operando cuando alguno de sus sistemas falle.
Profundización: prevención operativa, tecnológica y estratégica
Gobernanza preventiva: seguridad desde el diseño
La prevención comienza antes de construir o ampliar un campus. Debe realizarse una evaluación integral de riesgos por ubicación, criticidad de cargas, dependencias eléctricas y de telecomunicaciones, amenazas naturales, cadena de suministro y exposición a terceros. El diseño debe adoptar defensa en profundidad, segregación de zonas y redundancias sin puntos únicos de falla. La dirección debe aprobar apetito de riesgo, responsables, presupuesto, indicadores y planes de mejora revisados periódicamente.
Modelo de protección por capas
La primera capa es la inteligencia de riesgos del entorno; la segunda, la disuasión y detección perimetral; la tercera, el control de vehículos, personas y materiales; la cuarta, la protección de salas y equipos críticos; y la quinta, la protección lógica de identidades, redes y datos. Cada capa debe generar registros auditables y funcionar aun cuando otra se encuentre degradada. Las excepciones de acceso deben ser limitadas, justificadas y sujetas a doble autorización.
IA aplicada a prevención: casos prácticos y límites
La analítica de video puede identificar cruces de líneas virtuales, permanencias anómalas y patrones de acceso incompatibles con el perfil autorizado. Los modelos de detección pueden correlacionar fallas de climatización, UPS, sensores de humo y alarmas de red. La IA también ayuda a priorizar alertas y reducir fatiga operativa. Sin embargo, sus resultados deben validarse contra falsos positivos, sesgos, cambios de entorno y ataques adversariales. Deben existir pruebas periódicas, protección de datos personales, registros de decisiones, intervención humana y procedimientos manuales alternativos.
Identidades, proveedores y amenaza interna
El riesgo interno se reduce con validación proporcional de antecedentes conforme a la ley, inducción específica, separación de funciones, mínimo privilegio, revisiones periódicas de autorizaciones y revocación inmediata de accesos al concluir una relación laboral o contractual. Los proveedores requieren autorización previa, acompañamiento según criticidad, herramientas inventariadas, ventanas de mantenimiento y evidencias de entrada y salida. La biometría debe utilizarse con medidas de privacidad, finalidad definida y controles legales aplicables.
Ciberseguridad de sistemas físicos y OT
Cámaras IP, controladoras de acceso, BMS, sensores y sistemas eléctricos conectados también son activos cibernéticos. Es esencial mantener inventario, segmentación de redes, cuentas únicas, MFA donde proceda, gestión de vulnerabilidades, respaldos de configuración y monitoreo de cambios. Los accesos remotos de fabricantes deben ser temporales, autorizados y registrados. La integración entre SOC, GSOC y equipos de ingeniería debe evitar que un incidente de TI se convierta en una interrupción física.
Resiliencia eléctrica, climatización y telecomunicaciones
La prevención requiere mapear dependencias de subestaciones, alimentadores, UPS, baterías, generadores, combustible, sistemas de refrigeración y rutas de fibra. Deben probarse transferencias eléctricas, autonomía, calidad del combustible, disponibilidad de refacciones y capacidad de operación ante pérdida simultánea de servicios. La redundancia anunciada no equivale a resiliencia comprobada: es indispensable ensayar fallas controladas, respetando ventanas de mantenimiento y límites de seguridad.
Incendios, agua y amenazas ambientales
La evaluación de riesgos debe incluir detección temprana de humo, compartimentación, sistemas de supresión compatibles con los equipos, rutas de evacuación, protocolos para baterías y coordinación con bomberos. También deben analizarse inundaciones, fugas de agua, temperaturas extremas, sismos, tormentas y contaminación ambiental. La elección de sistemas contra incendio y refrigeración requiere ingeniería especializada y cumplimiento normativo, no soluciones genéricas.
Drones, entorno y amenazas indirectas
Los riesgos externos incluyen reconocimiento no autorizado mediante drones, vandalismo, cortes de fibra, bloqueos de accesos, incendios cercanos, fallas de servicios públicos y problemas de suministro. La vigilancia del entorno debe basarse en evaluación de amenazas y cooperación con autoridades. Los sistemas antidrones y cualquier intervención de radiofrecuencia sólo deben implementarse bajo las facultades y autorizaciones legales correspondientes.
Respuesta coordinada y continuidad del negocio
Cada escenario debe tener responsables, umbrales de escalamiento y protocolos documentados. El plan de continuidad del negocio (BCP) debe definir procesos críticos, tiempo objetivo de recuperación (RTO), punto objetivo de recuperación (RPO) cuando aplique, dependencias, comunicaciones y alternativas. El plan de recuperación ante desastres (DRP) debe ensayarse con restauraciones verificadas. Los simulacros deben incorporar incidentes combinados, por ejemplo: pérdida de energía, interrupción de fibra y una alerta de intrusión durante el relevo de personal.
Indicadores para medir si la prevención funciona
La dirección debe revisar indicadores como tiempo medio de detección y respuesta, porcentaje de accesos revisados, cumplimiento de capacitación, cobertura de mantenimiento preventivo, vulnerabilidades críticas pendientes, resultados de pruebas de respaldo, fallas recurrentes, tiempo de recuperación en simulacros y cierre de acciones correctivas. La medición debe distinguir alertas reales de falsas alarmas, y valorar tanto disponibilidad como seguridad y protección de datos.
Ruta de implementación para operadores y clientes
Primeros 30 días: inventario de activos y dependencias, análisis de amenazas, revisión de accesos y procedimientos de emergencia. Días 31 a 60: priorizar brechas, actualizar matrices de riesgos, integrar registros de seguridad física y cibernética y capacitar al personal. Días 61 a 90: ejecutar simulacros, validar respaldos y redundancias, probar la escalación de incidentes y presentar a dirección un tablero de riesgos con responsables, costos y fechas. Este calendario es orientativo y debe adaptarse a la criticidad de cada instalación.
Referencias técnicas y criterios de cumplimiento
Como marcos de referencia pueden utilizarse NIST Cybersecurity Framework 2.0 para gobernanza y gestión del riesgo cibernético; NIST SP 800-53 para controles de seguridad y privacidad; NIST SP 800-207 para arquitectura Zero Trust; ISO/IEC 27001 para gestión de seguridad de la información; ISO 22301 para continuidad del negocio; e ISO/IEC 22237 y estándares de ingeniería aplicables para instalaciones de centros de datos. Su adopción requiere evaluación de alcance, obligaciones legales y verificación profesional; mencionar un estándar no implica certificación.